


[CBC뉴스] 국내 금융기관을 겨냥한 해킹 공격의 배후로 중국계 디도스(DDoS) 대행 조직과 연관된 인물이 지목된 가운데, 보안업체 로그프레소가 관련 정황을 추가로 공개했다.
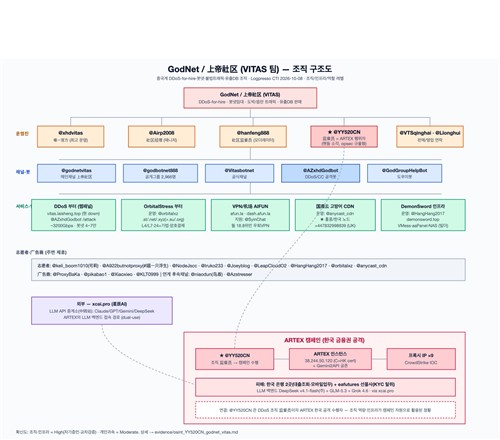
로그프레소가 9일 발표한 정보수집 및 교차분석 결과에 따르면, 미국 보안업체 크라우드스트라이크가 한국 금융기관을 대상으로 한 최근 공격에서 중국산 인공지능 침투테스트 도구 '아르텍스(ARTEX)'와 AI 모델 '딥시크' 등이 활용된 사실을 밝혀냈다. 공격자는 AI 코딩 도구 '클로드 코드'를 사용해 보안 연구자 이력서 작성 요청 과정에서 이니셜, 텔레그램 계정, 거주지 등 개인정보를 노출했으며, 중국 광둥성 거주 26세 인물로 추정됐다.
이와 관련해 용의자로 지목된 'YY520CN'은 자신의 휴대전화 번호가 도용됐으며 해킹과 무관하다고 주장했다. 그러나 로그프레소는 텔레그램, 깃허브, 다크웹에 유출된 인증정보 등을 교차 분석해 YY520CN 계정이 중국계 해킹 조직 '갓넷(GodNet)'과 '비타스(VITAS)'에서 회원을 관리하는 '커뮤니티 감독관' 역할을 한 단서를 확보했다고 밝혔다.
갓넷과 비타스는 디도스 공격을 대행하는 조직으로, 텔레그램 내 '상제(上帝) 사회'라는 커뮤니티를 운영하며 최고 관리자, 커뮤니티 매니저, 감독관, 지원자, 광고주 등으로 조직을 세분화해왔다. 같은 조직의 'HangHang2017' 계정은 2023년 인포스틸러 악성코드에 감염돼 여러 흔적을 남긴 것으로 조사됐다.
로그프레소는 HangHang2017 계정과 연결된 이메일, 도메인 정보를 확보했으며, 깃허브 커밋 기록과 텔레그램 명단, 유출된 인증정보를 대조해 관련 지표를 찾아냈다고 설명했다. 확보한 이메일과 도메인 정보를 클라우드 사업자 가입 정보와 비교하면 HangHang2017의 실제 운영자, 나아가 YY520CN의 신원까지 교차 검증할 수 있을 것으로 전망했다.
로그프레소는 외부에서 접근 가능한 모든 시스템을 점검 대상에 포함해야 하며, 로그인 이후 조회 권한 설정과 비정상적 반복 조회 탐지 여부도 함께 확인할 것을 조언했다.
★ 네티즌 어워즈 투표하러 가기 ▶
★ 전 세계 팬덤의 결집, cbcglobe.com ▶
★ 돈돈돈, 남몰래 혼자 보는 – 돈 되는 뉴스 ▶
▮ CBC뉴스ㅣCBCNEWS 하영수 기자





