


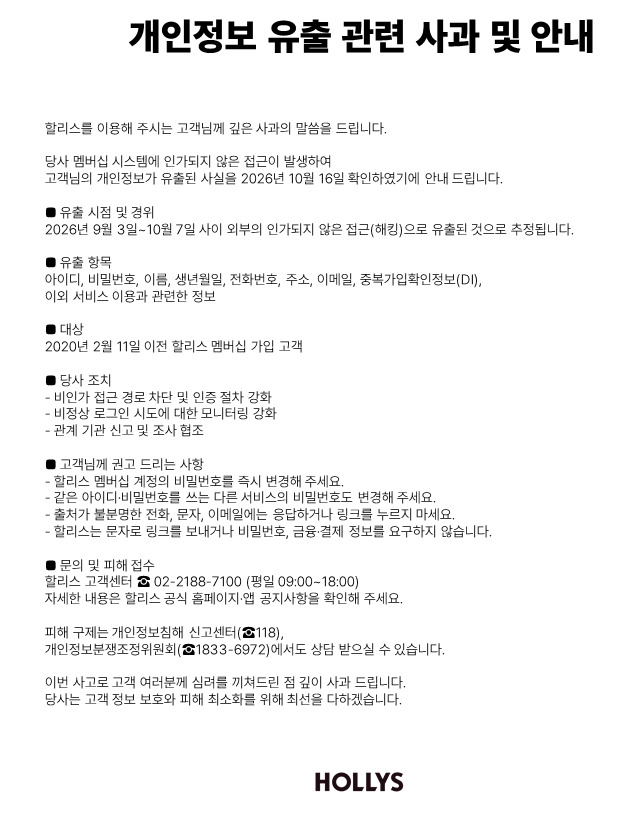
[CBC뉴스] 할리스가 멤버십 고객의 개인정보 유출 사고를 확인하고 공식 사과했다. 외부의 인가되지 않은 접근으로 고객 정보가 유출된 것으로 추정되면서 이용자들의 주의가 요구되고 있다.
19일 할리스가 공개한 '개인정보 유출 관련 사과 및 안내'에 따르면 회사는 지난 16일 멤버십 시스템에 인가되지 않은 접근이 발생해 고객 개인정보가 유출된 사실을 확인했다.
할리스는 개인정보 유출 시점을 지난 9월 3일부터 10월 7일 사이로 추정하고 있다. 외부의 인가되지 않은 접근, 즉 해킹으로 정보가 유출됐을 가능성이 있다는 설명이다.
유출된 것으로 추정되는 정보에는 고객 아이디와 비밀번호, 이름, 생년월일, 전화번호, 주소, 이메일, 중복가입확인정보(DI) 등이 포함됐다. 이 밖에도 서비스 이용과 관련된 정보가 유출 항목에 들어갔다.
특히 아이디와 비밀번호뿐 아니라 고객의 신원을 확인하거나 연락하는 데 활용될 수 있는 정보까지 유출 대상에 포함됐다는 점에서 주의가 필요하다.
다만 안내문에 열거된 정보가 피해 고객 모두에게 동일하게 유출됐는지, 실제 유출 규모가 어느 정도인지는 확인되지 않았다.
이번 사고의 안내 대상은 2020년 2월 11일 이전에 할리스 멤버십에 가입한 고객이다. 해당 날짜 이전 가입자 가운데 구체적으로 몇 명의 정보가 유출됐는지는 공개된 안내문에 명시되지 않았다.
할리스는 사고 확인 이후 비인가 접근 경로를 차단하고 인증 절차를 강화했다고 밝혔다. 비정상적인 로그인 시도에 대한 모니터링도 강화했으며, 관계 기관에 신고하고 조사를 협조하고 있다고 설명했다.
고객들에게는 멤버십 계정의 비밀번호를 즉시 변경할 것을 권고했다. 다른 인터넷 서비스에서 동일한 아이디와 비밀번호를 사용하고 있다면 해당 서비스의 비밀번호도 변경하도록 안내했다.
또한 출처가 불분명한 전화나 문자, 이메일에 응답하거나 포함된 링크를 누르지 말 것을 당부했다. 할리스는 문자나 이메일 등을 통해 비밀번호 또는 금융·결제 정보를 요구하지 않는다고 강조했다.
개인정보 유출로 인한 추가 피해가 우려되는 고객은 할리스 고객센터를 통해 문의할 수 있다. 고객센터 운영시간은 평일 오전 9시부터 오후 6시까지다.
피해 구제와 관련해서는 개인정보침해 신고센터(118)와 개인정보분쟁조정위원회를 통한 상담도 가능하다.
할리스는 이번 사고로 고객들에게 심려를 끼친 점에 대해 사과하면서 고객 정보 보호와 피해 최소화를 위해 최선을 다하겠다는 입장을 밝혔다.
이번 사고는 멤버십 서비스에 보관된 개인정보의 관리와 접근 통제 문제를 다시 환기시키고 있다. 유출이 추정되는 기간과 정보 항목이 공개된 만큼 향후 실제 피해 규모와 유출 경위, 추가 피해 발생 여부 등이 확인돼야 할 것으로 보인다.
★ 네티즌 어워즈 투표하러 가기 ▶
★ 전 세계 팬덤의 결집, cbcglobe.com ▶
★ 돈돈돈, 남몰래 혼자 보는 – 돈 되는 뉴스 ▶
▮ CBC뉴스ㅣCBCNEWS 심우일 기자





